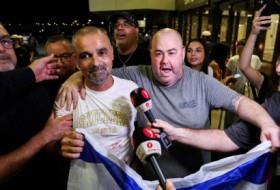


- ▲ 4日下午,在首尔钟路区首尔政府大楼召开的金融圈侵害事故相关紧急检查会议上,金融委员长李亿远正在做开场发言。/金志浩记者
此前时常有针对个别金融机构的黑客攻击尝试,但此次事态是使用AI同时对多家金融机构发动攻击,与以往的攻击不在一个维度。在本轮攻击中发现了在中国开发的基于中文的AI黑客工具的使用痕迹。攻击者盯上贷款募集人与员工使用的业务支持系统,而非安保等级极高的网银、手机银行,避开输错5次密码禁止访问的防御系统,仅尝试4次。安保相对薄弱的储蓄银行损失最大,可以认为是AI智能挑选薄弱环节发动攻击的结果。在黑客战争中,矛与盾的对决环环相扣,足见AI可能成为游戏改变者的风险性。
此次事态不可单纯定性为国内金融公司的安保事故。原因是全球恶意利用AI的网络攻击威胁论正持续发酵,而韩国金融业有可能成为AI黑客攻击的首个目标。韩国拥有全球最高水平的数字金融基础设施,对线上金融服务的依赖度高,因此很可能成为AI黑客势力的试验舞台。
本次被攻破的是周边系统,而非主电算网。万一主电算网被攻破,结算、转账、贷款一次性中断,金融不安还可能蔓延至实体经济。这有可能是导致企业与家庭正常经济活动瘫痪,国家经济崩溃的重大安保问题,必须加以重视。
政府切莫将黑客责任推卸给个别金融机构,而是有必要以此次事态为契机,制定国家层面的防御对策。通过官民合作构建实时探测、拦截AI攻击的体系,并引入“网络熔断”,一旦发现黑客攻击等异常交易征兆立即停止相关账户的访问。金融部门、情报与调查机关、安保企业实时共享威胁情报,构建利用AI探测、拦截攻击征兆的共同防御体系。一旦金融电算网瘫痪,国家经济也将一同崩塌。